
Un SOC Agéntico con IA soberana.
Ciberia reúne en una sola plataforma la inteligencia de amenazas, el hunting, Ciberia MDR, un SOC Agéntico 24x7 que detecta y responde, y la vigilancia de tu exposición. Se conecta a tu tecnología y procesa los datos en España.
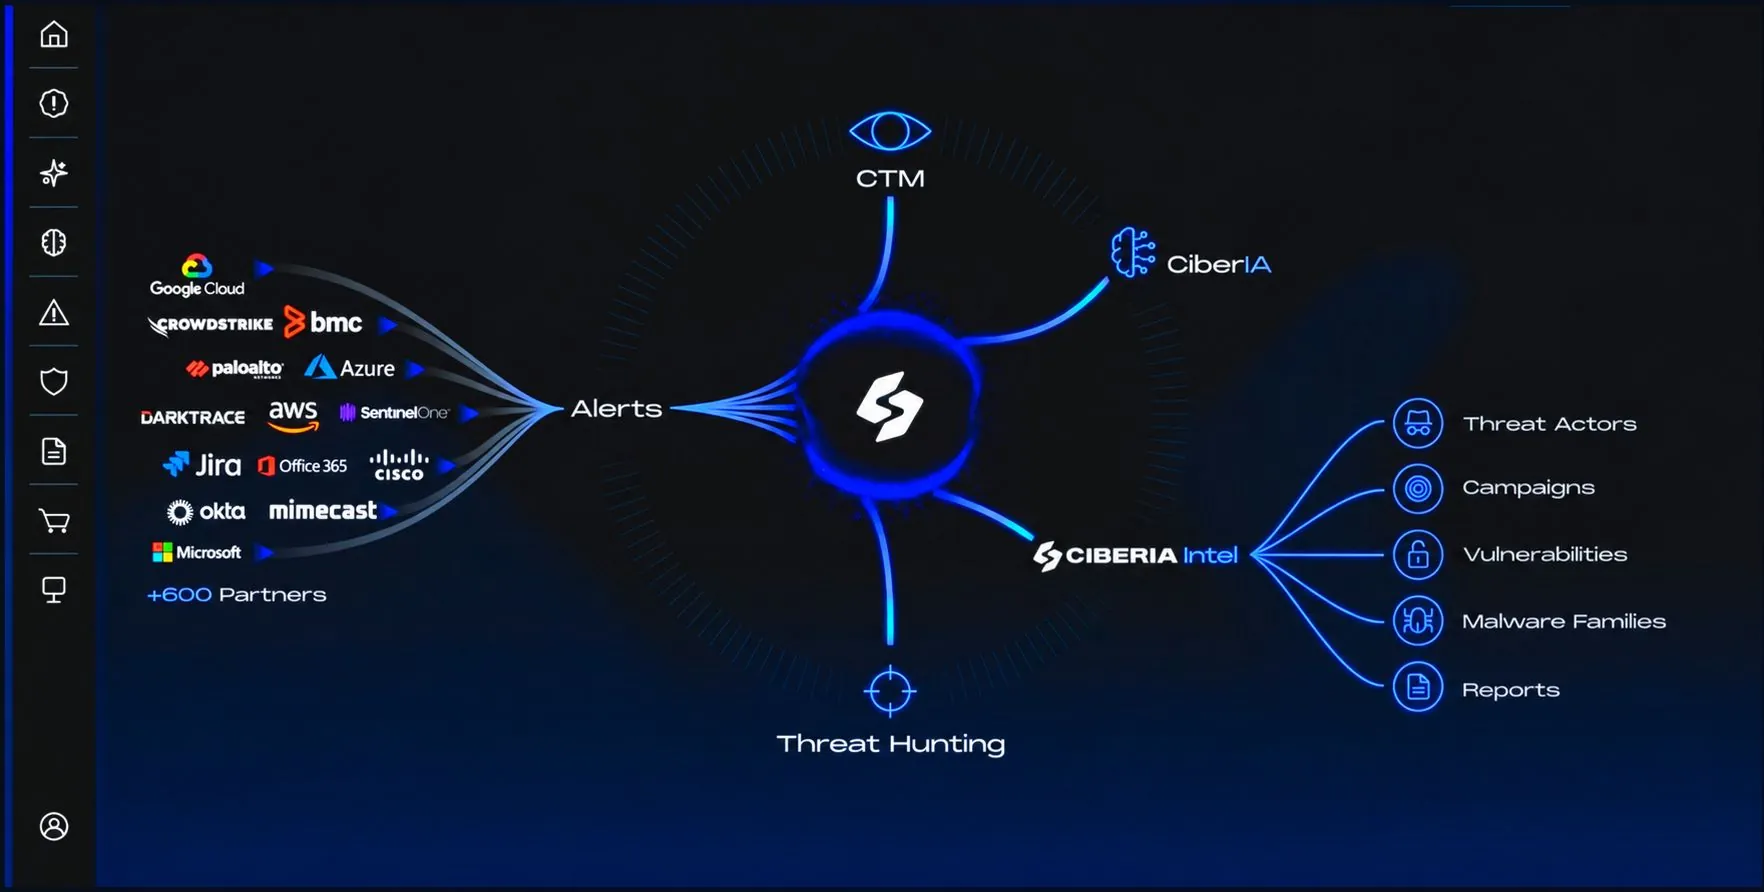
Cuatro productos, un mismo dato.
- Ciberia IntelInteligencia de amenazasActores, campañas, familias de malware, vulnerabilidades, IOCs e informes, con inteligencia propia y de terceros.
- Threat HuntingBúsqueda proactivaNuestro sistema agéntico busca lo que ya está dentro y no ha disparado ninguna alerta, con hipótesis basadas en MITRE ATT&CK.
- Ciberia MDRSOC Agéntico 24x7Agentes de IA propia investigan cada alerta de endpoint, red, correo, identidad y cloud, y un analista valida cada respuesta.
- Ciberia CTMCredenciales, infostealers y dark webCredenciales filtradas, infostealers, dark web y foros: lo que circula sobre tu organización fuera de tu red.
CiberIA: la IA que hace el triaje.
El 90 % del triaje se automatiza con agentes de IA propios. Las decisiones con impacto las valida un analista y todas quedan registradas.
- Paso 1
Alerta
Detección multifuente en tiempo real.
- Paso 2
Contexto
Inteligencia propia, usuarios, activos y casos correlacionados.
- Paso 3
Decisión
La IA prioriza y propone. El analista valida. 100 % auditable.
- Paso 4
Acción
Respuesta orquestada, con SLA de 15 minutos para alertas críticas.
Se conecta con toda tu tecnología.
Ciberia integra telemetría de más de 600 fuentes. El procesamiento y los modelos permanecen en infraestructura propia en España.
- Endpoint
- Recolección de eventos y correlación de logs.
- EDR y XDR como CrowdStrike o SentinelOne
- Correo
- Suplantación, BEC, adjuntos y URLs maliciosas.
- Pasarelas como Mimecast o Proofpoint
- Identidad
- Accesos anómalos y cuentas comprometidas.
- IAM, MFA y directorio: Okta, Microsoft, Google
- Red y cloud
- Anomalías de red, exfiltración y riesgo en cloud.
- Firewall, NDR y CSPM: Palo Alto, Fortinet, AWS, Azure, Google Cloud
- Threat intelligence
- Validación y reputación de IOCs, campañas y actores.
- Ciberia Intel y fuentes de terceros
- Casos y respuesta
- Correlación de alertas, usuarios y equipos. Playbooks, tickets e informes.
- SIEM, SOAR e ITSM
Preguntas frecuentes
¿Qué es un SOC Agéntico?
Es un centro de operaciones de seguridad en el que agentes de IA hacen el trabajo repetitivo del triaje: reciben la alerta, la enriquecen con contexto, la priorizan y proponen una respuesta. Los analistas supervisan y validan las decisiones relevantes.
¿Qué significa IA soberana?
Que los modelos y los datos están bajo control: la IA de Ciberia es de arquitectura y desarrollo propios, corre en servidores ubicados en España y no envía tu información a LLM de terceros.
¿Qué certificaciones de seguridad tiene Ciberia?
Ciberia tiene la certificación de conformidad con el ENS en categoría Alta, el nivel más exigente del esquema, y la certificación ISO/IEC 27001 de su sistema de gestión de seguridad de la información. Los datos se procesan en servidores ubicados en España y cada acción automática queda trazada.
¿Cuánto se tarda en poner en marcha Ciberia?
Muy poco. En menos de 24 horas estás dado de alta y en una semana tienes el despliegue completo, con el equipo de Ciberia acompañándote en todo el proceso.

Hablemos de tu seguridad.
Te enseñamos la plataforma con tu tecnología en mente y vemos qué podemos automatizar desde el primer día.